はじめに
こんにちは!はーぴーです。
前回に引き続き、Google Cloud Nextの情報をお届けします。
前回のPart 1の記事はこちら www.spirex.co.jp
今回は、現地で体感したキーノート(基調講演)の熱気や、最新アップデート情報をレポートしていきます!
今回の「Google Cloud Next '26」は、とにかく規模が規格外で圧倒されました・・・
- キーノート:3セッション
- スポットライト講演:25セッション
- ブレイクアウトセッション:700以上
全体の発表・アップデート数は、なんと約260個もありました!
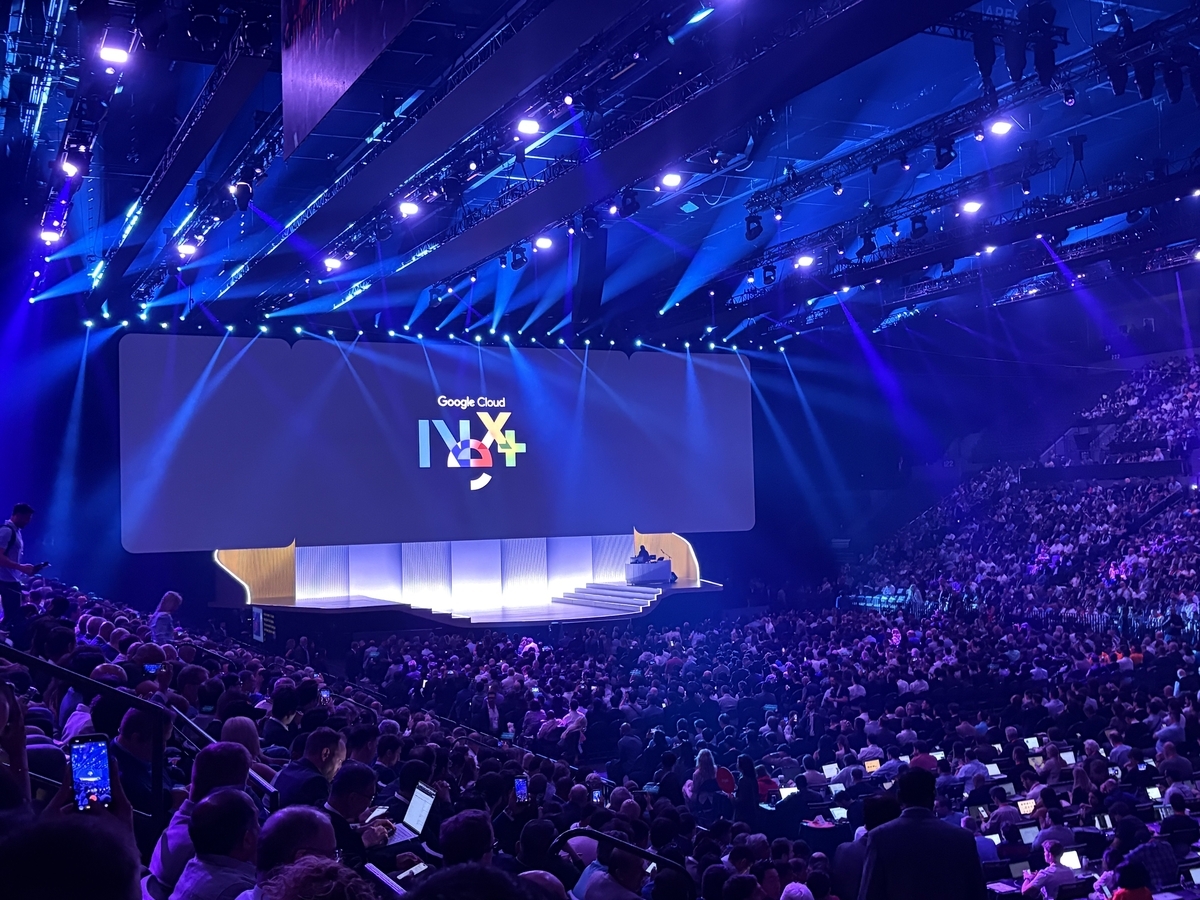
Google Cloud Next '26のキーノートでは、Google Cloudの新機能の発表を中心に顧客事例なども紹介されておりました。 近年の発表と同様、今回もAIが中心という印象を受けました。
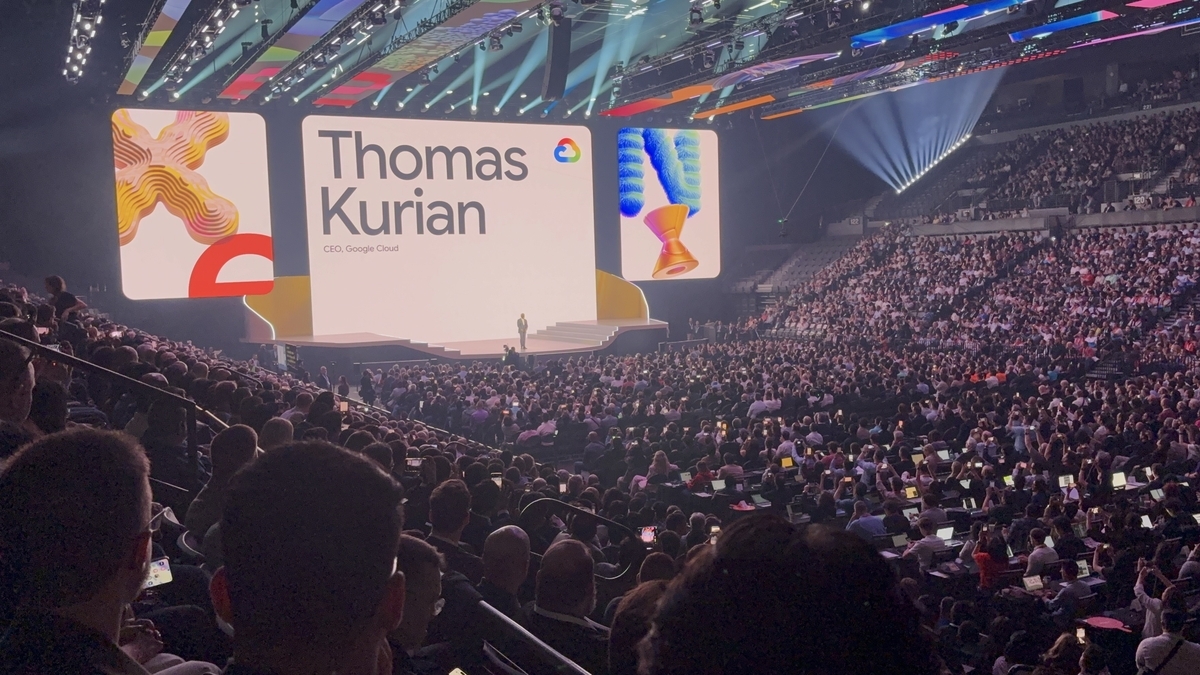
今回のキーノートの中で、Google Cloud CEO(最高経営責任者)のThomas Kurian(トマス・キュリアン)氏は「コパイロット(副操縦士)の時代は終わった。これからはエージェントの時代だ。」と宣言しており、イベント全体の方向性を決定づけました。
AIを単なる「作業のアシスタント」として使う時代は終わり、これからはAIが自律して考えて動く「AIエージェント」が主役になることを強調していました。
Google Cloudに限らず、近年のイベントではAIのアップデートが中心になっていますね。
主なアップデート
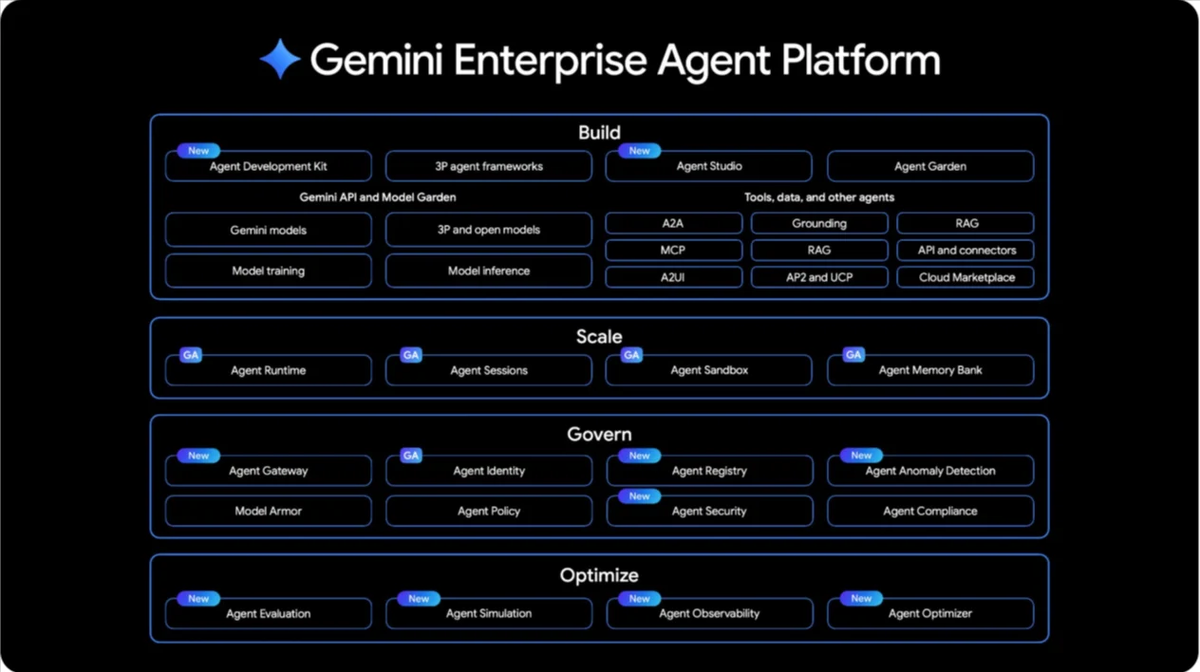
Vertex AIが「Gemini Enterprise Agent Platform」へ進化
これまでAIモデルの開発・カスタマイズ基盤として利用されてきたVertex AIは、企業向けAIエージェントの構築からスケーリング、ガバナンス、最適化までを一元化する統合管理プラットフォームへと進化しました。
これにより、社内で稼働する数百~数千ものAIエージェントの動作や権限を安全に管理・運用(ガバナンス)できるようになり、企業全体でAIを活用するための強固なコア基盤として位置づけられています。具体的には、各エージェントに固有の暗号化IDを付与する「Agent Identity」や、不正アクセスやリスクのあるやり取りを遮断するネットワークコンポーネント「Agent Gateway」などが組み込まれ、企業の基幹システムと同等の厳しいセキュリティ基準を満たした運用が可能になりました。
また、新たに「Agent2Agent(A2A)プロトコル」が発表されました。これは異なる役割を持つAIエージェント同士が、人を介さず自律的に連携・会話できる共通規格です。Googleが提唱したこのプロトコルは、主要なAIベンダーやフレームワークの枠を超えて通信できるオープン標準として開発されています。これにより、自社で開発したエージェントと外部のSaaSツールが提供するエージェントが、JSON形式の「エージェントカード(機能やスキルの説明書)」を介して互いの得意分野を認識し合い、複雑な業務でも複数のAIが適切な役割分担をしながら自律的に処理できる未来が見えてきました。
 (画像:Google)
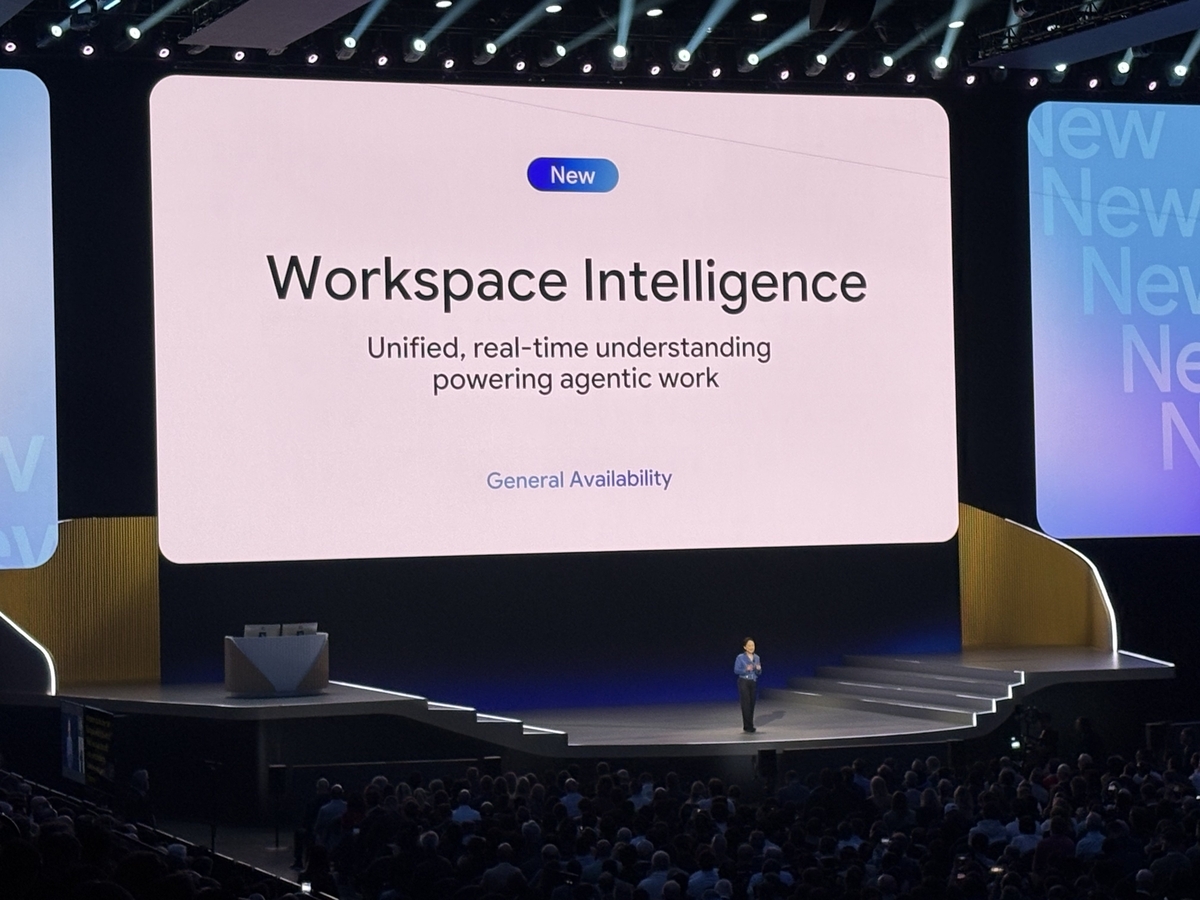
Workspace Intelligence
「Workspace Intelligence」は、Google Workspaceのドキュメント・Gmail・Google カレンダー・Google Chatなどのアプリを横断して情報を統合的に理解し、Geminiに深い文脈(コンテキスト)を提供するセマンティック基盤となる優れものです。
単に「メールを要約する」といった使い方にとどまらず、組織内に散らばるさまざまな情報をAIが自律的につなぎ合わせ、プロジェクトや共同作業者、社内ナレッジの関係性を「ナレッジグラフ」として捉えます。たとえば、新機能の「AI Inbox」やGoogle Chat内の統合コマンドライン「Ask Gemini in Chat」を活用すれば、ユーザーが都度指示を与えなくても、AI側から最優先すべきタスクや未読の重要スレッド、会議の設定などを自動で提案してくれます。
毎日同じ情報収集やコピペ作業を繰り返すルーティンを自動化することも!新機能の「Drive Projects」で関連するファイルやメールを一括整理すれば、散在するデータから情報を自動集約してビジネスデータに基づいたインフォグラフィック付きの提案書をDocsに作成したり、スプレッドシート上で複雑なデータ合成からダッシュボードの構築までを自然言語の指示だけで完結させたりすることができます。なお、これらは企業のアクセス権限を厳格に遵守し、データが外部のAI学習に無断利用されない安全なセキュリティ環境下で実行されます。
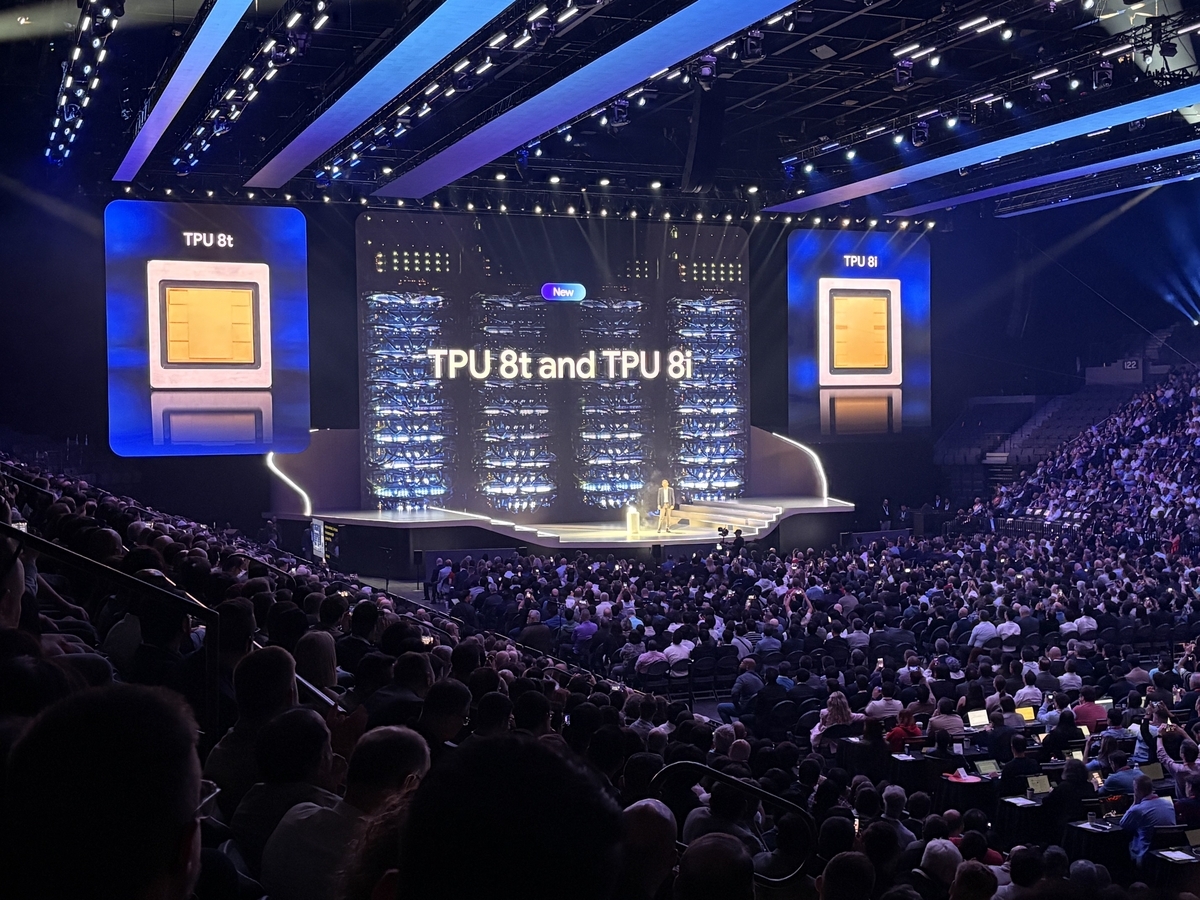
第8世代AIチップ「TPU 8t / TPU 8i」を発表
AIエージェントが自律的に計画・実行・学習を繰り返す「エージェント型コンピューティング」を高速かつ大量に動かすための最新インフラとして、第8世代となる独自のTensor Processing Unit(TPU)が発表されました。
今回の最大の特徴は、AIワークロードの負荷特性の変化に合わせ、学習(トレーニング)用と推論(サービング)用でアーキテクチャが完全に分かれた「デュアルチップアプローチ」を採用したことです。さらに、両チップともホストCPUにGoogle独自のArmベースプロセッサ「Axion」を採用し、第4世代の液冷テクノロジーと組み合わせることで、前世代(Ironwood)比でワット当たりの処理性能(電力効率)を最大2倍に向上させています。
TPU 8t(学習用) 単一のスーパーポッドで最大9,600個(共有メモリ2ペタバイト)まで接続でき、前世代比でポッドあたり約3倍の演算パフォーマンス(121エクサフロップス)を実現することで、大規模言語モデル(LLM)や超大型マルチモーダルモデルの学習期間を数か月から数週間へ短縮します。また、新開発のネットワーク基盤「Virgo Network」や、ストレージからメモリへCPUを介さずデータを直接高速転送する「TPUDirect Storage」を搭載し、超大規模ジョブでのデータ取り込みのボトルネックや通信遅延を徹底的に排除しています。
TPU 8i(推論用) 前世代比で3倍となる384MBのオンチップSRAMと288GBの広帯域メモリ(HBM3e)を搭載し、AIエージェントの多段階の処理速度(レイテンシ)を大幅に向上させながら、大規模なMixture of Experts(MoE)モデルなどの運用における費用対効果(コストパフォーマンス)を最大80%改善します。推論モデルのKVキャッシュをシリコン上で大容量ホストできるだけでなく、サービングに最適化された階層型ネットワークトポロジー「Boardfly」と「Collectives Acceleration Engine(CAE)」の採用により、複雑に連携し合うエージェント間の通信オーバーヘッドを最小限に抑えています。
AIの性能だけでなく、電力の確保やコスト、システム全体の稼働率など、実運用における限界(ボトルネック)まで見据えたインフラ設計が進んでいることを強く感じました。
Cross-Cloud Lakehouse
「Cross-Cloud Lakehouse」は、マルチクラウド環境(Google Cloud / AWS / Azure / 各種SaaS)に分散したデータを集約することなく、1つの仮想的なオープンデータレイクハウスとしてシームレスに横断分析を実行できる「Agentic Data Cloud」の中核を担う次世代データウェアハウス基盤です。
Google Cloudにデータを物理的に移動・コピーさせることなく、Databricksの「Unity Catalog」やAWSの「AWS Glue」、Snowflakeの「Polaris Catalog」といった外部のリモートカタログと相互に「メタデータ連携(カタログフェデレーション)」を行うことで、データが他クラウドのストレージに置かれた状態のまま、BigQueryやManaged Service for Apache Sparkから直接低レイテンシで接続してクエリを実行可能です。データの移動が不要(ゼロETL)なため、クラウド間の膨大なデータ転送コスト(Egress料金)を抑えられることが期待できます。さらに、クエリ実行時にリモートデータをGoogle Cloud内の専用ストレージへ透過的に一時キャッシュする「インテリジェント・クロスクラウド・キャッシュ」機能が働くため、2回目以降のクエリではクラウド間のデータ通信そのものを完全に回避し、データ通信にかかるコスト削減と高速なクエリパフォーマンスを両立しています。これらはすべて、オープンソースの標準フォーマットである「Apache Iceberg」をベースに構築されており、データがどこにあってもAIエージェントに対して「常に最新の文脈(グラウンディングデータ)」を安全かつガバナンスが効いた環境で提供できる基盤となっています。
Knowledge Catalog
BigQueryのテーブルやスプレッドシートなどの構造化データだけでなく、Cloud Storage上にある大量のPDF、設計図、画像、さらには音声や動画といった非構造化データまでをもシームレスに網羅し、企業内のあらゆるデータをGeminiの「知識源(コンテキスト)」として安全に最適化するエンタープライズ向けユニバーサルコンテキストエンジンです。
ファイルが保存・更新されると同時に「Smart Storage」と自動で連携し、Geminiのマルチモーダル能力を活用して高精度な自動タグ付け、文脈に応じたメタデータ付与、重要語句の識別(エンティティ抽出)、さらにはファイル間の関連性を網羅するセマンティックな「関係性マッピング」をリアルタイムで行います。これにより、従来は社内に埋もれていた画像や動画の中身までがAIに理解可能な状態へと構造化されます。データは物理的な移動を伴わずにインデックス化されるため、データガバナンスと企業のセキュリティ権限(ACL)を厳格に保持したまま、「AIエージェントがハルシネーション」(嘘の回答)を抑えて、社内データに基づいた正確な回答を行うためのグラウンディング(根拠付け)超高速検索基盤として機能します。
Wizの「AI Application Protection Platform(AI-APP)」
Wizが提供するAI Application Protection Platformは、AIモデル、AIエージェント、機密データ、そして基盤となるクラウドインフラまでを横断して保護する統合セキュリティプラットフォームです。
自動インベントリ化とマルチクラウド保護
AWSやAzureなどのマルチクラウド環境はもちろん、OpenAIやAgentforceといったSaaS型AIまでを自動スキャンし、すべてのAI資産とID権限をリアルタイムにリスト化します。
セキュリティグラフによるリスク可視化
「脆弱性」「設定ミス」「過剰な権限」などの相関関係をマッピングし、攻撃者に狙われる本当の「リスク経路(アタックパス)」をビジュアルで特定します。
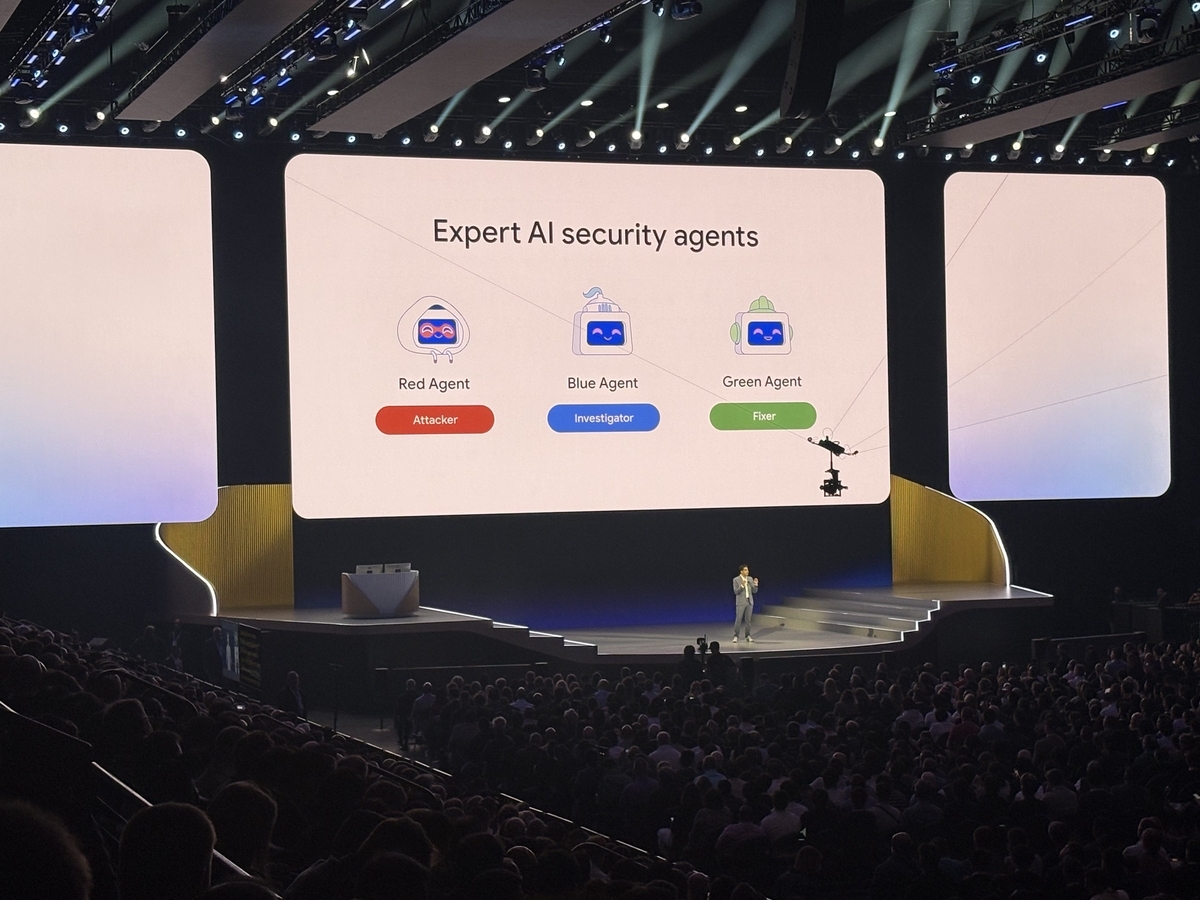
自律防御を支える3つのAIエージェント
手動の運用に頼らず、AIが連携して脅威に対処する仕組み(Agentic Workflows)を導入しています。
・ Redエージェント:擬似攻撃を行い、悪用可能なアタックパスを実証します。
・ Blueエージェント:プロンプトインジェクションなどのランタイム脅威を自動調査します。
・ Greenエージェント:コードやインフラ設定の最適な修正案を自動適用・提示します。
まとめ
Google Cloud Next '26では、単なる生成AIの機能強化にとどまらず、「AIエージェント」を中心とした新たな時代の到来を強く感じる内容となっていました。
Gemini Enterprise Agent PlatformをはじめとするAIエージェント基盤の進化や、Workspace Intelligenceによる業務効率化、AIを支える最新インフラ、さらにはデータ活用やセキュリティまで、あらゆる分野で「AIが自律的に動く」ことを前提としたサービスが発表されていたことが印象的でした。
今回のイベントを通じて、これからは生成AIをチャットツールとして利用するだけでなく、複数のAIエージェントを組み合わせて業務全体を自動化・最適化していくことが重要になっていくと感じました。
今後もGoogle Cloudのアップデートを継続的にキャッチアップしながら、新しい技術を積極的に活用し、業務改善やシステム開発に役立てていきたいと思います。
次回もGoogle Cloudの最新情報をレポートしていきますので、お楽しみに!
