こんにちは!プラットフォーム・サービス部インテグレーテッド・エンジニアリングチーム所属のオーリーです!
2026年7月30日(木)、31日(金)に東京ビッグサイトで開催された Google Cloud Next Tokyo '26 に、1日目の7月30日に現地で参加してきました。
普段業務で担当しているセキュリティ領域に絞ってセッションを回ってみました。AIエージェントの活用が進む中で、セキュリティやガバナンスがどう変わっていくのか、セッションを聞きながら改めて考えさせられる場面が多かったです。
この記事では、参加したセキュリティ関連セッションの内容についてまとめます。AIエージェントとセキュリティの最新動向を知りたい方の参考になれば幸いです。
Google Cloud Next Tokyoとは?
Google Cloud Next Tokyoは、Google Cloudが日本国内で開催するイベントです。
基調講演やブレイクアウトセッションに加え、最新のAI活用事例をライブ体験できるExpo、Google Cloudのエキスパートに直接相談できるAsk the Expert、資格取得を支援するLearning & Certificationなど、コンテンツは多岐にわたります。参加費は無料で、事前登録をすれば誰でも参加可能です。
今年は基調講演のテーマとしてAgentic AIが大きく掲げられており、AIエージェントを開発・デプロイ・運用・スケールするための基盤や、Gemini Enterpriseを活用した実際の企業導入事例が数多く紹介されていました。AIエージェントの企業導入がより実践的なフェーズに入っていることが伝わり、AIに関する熱量も例年以上に感じられました。
参加したセッション
セキュリティ関連のセッションを中心に参加しました。
AIエージェントが業務に組み込まれていく中で、攻撃側・防御側の双方でAIがどう使われているのか、そしてそれに対するGoogle Cloudのサービスがどう進化しているのかという部分に興味があったため、以下の3つのセッションをピックアップしました。
セッション①:スケール環境における最新のAIエージェントセキュリティ対策と運用
自律的に動作するAIエージェントは企業の生産性を飛躍的に向上させますが、同時にシャドーAIやエージェントの乱立といったガバナンスの問題を引き起こします。
AIエージェントがもたらす新しいリスクと、それに対するGoogle CloudのGemini Enterprise Agent Platformのガバナンス機能、Security Command CenterのAI Protection機能について紹介されました。
- AIエージェントが新しい攻撃対象になる
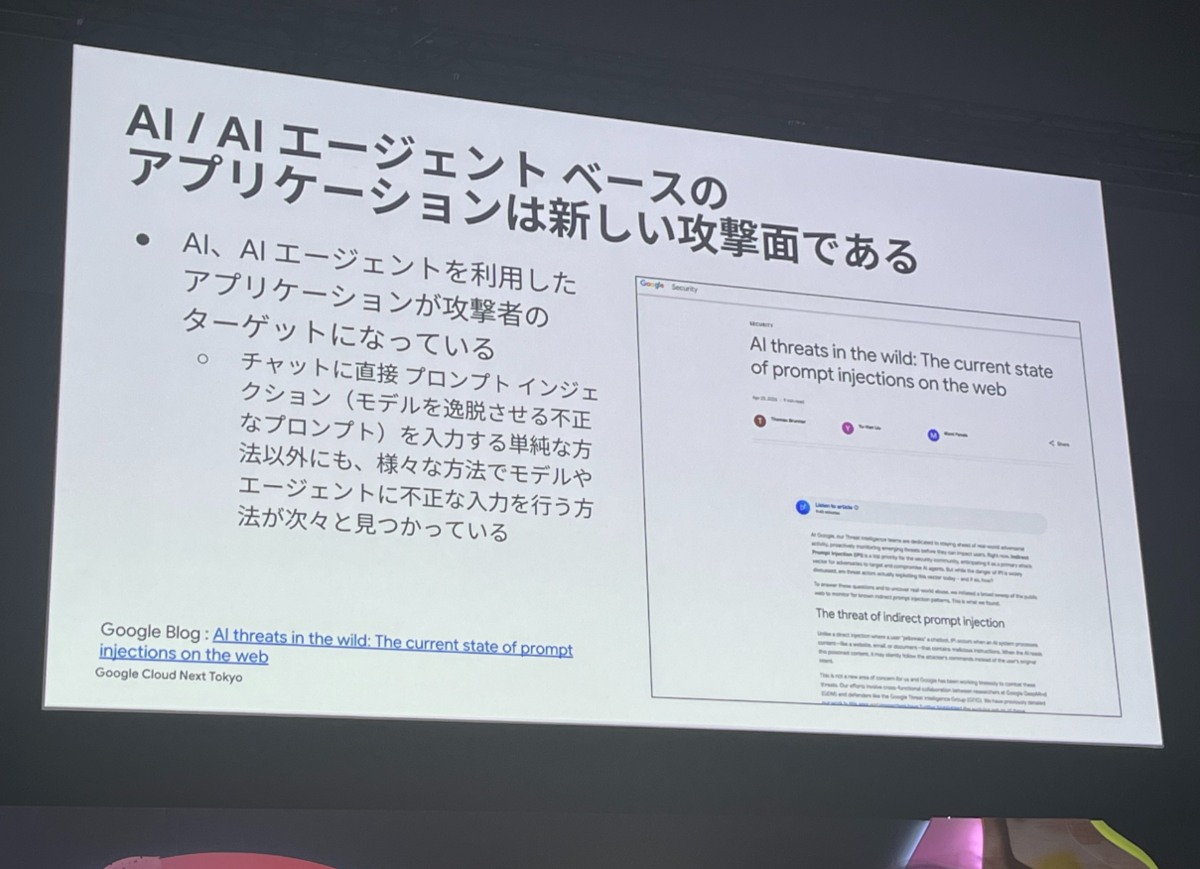
AIエージェントは、プロンプトインジェクションをはじめとする新たな攻撃の対象になりつつあると説明されました。
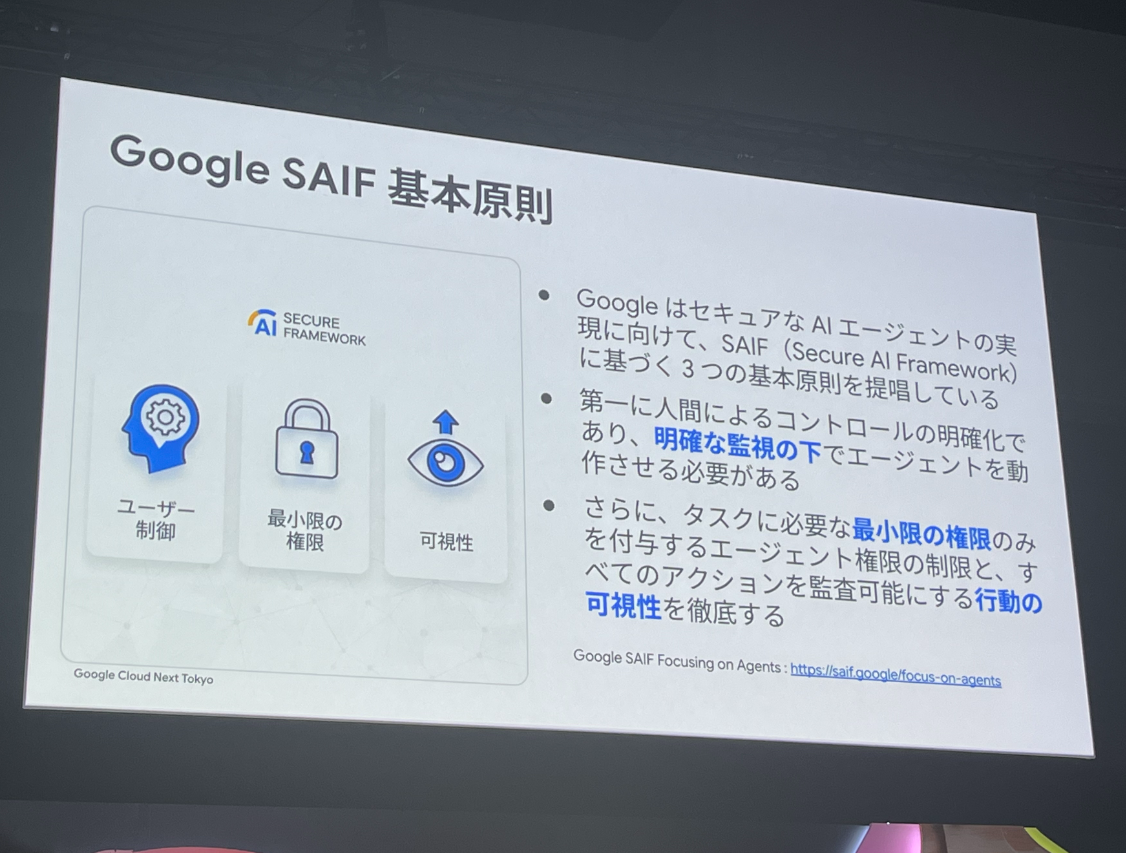
モデルそのものに対する攻撃手法も存在しており、対策として以下が挙げられていました。
| 対策 | 内容 |
|---|---|
| 人間による最終判断 | 重要な決定は必ず人間が行う |
| 最小権限の徹底 | エージェントに与える権限を必要最小限に絞る |
| リアルタイム監視 | エージェントの挙動を常時監視する |
- Model Armorによる保護
意図しない情報漏えいを防ぐための機能として、Model Armorが紹介されました。アプリケーション層への設置はもちろん、Geminiそのものに組み込むことも可能とのことです。
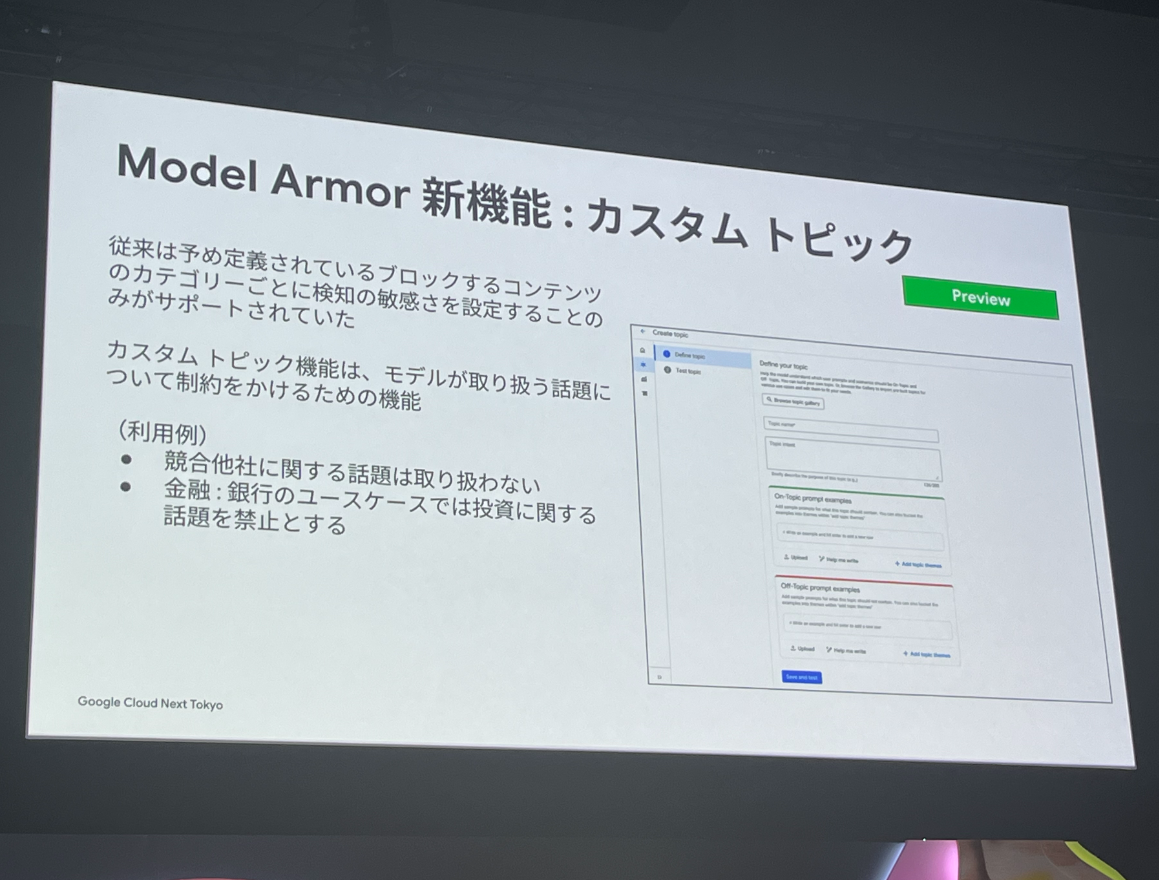
また、プレビュー版としてカスタムトピックという機能もあり、医療系・金融系といった、より高度な保護が求められる領域を対象にできるようです。
- シャドーAI問題
AIエージェントが乱立すると、意図しないデータへのアクセスや監視の難しさが課題になります。
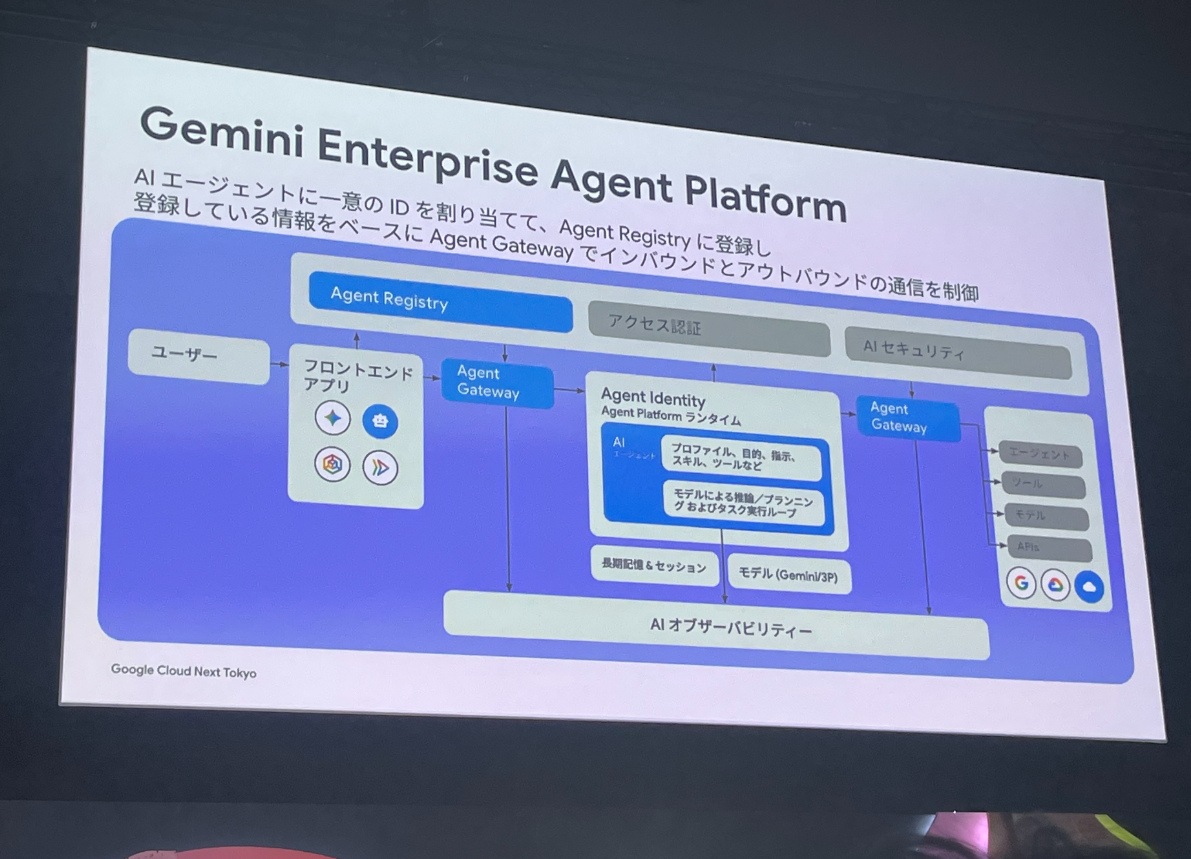
これに対して、Gemini Enterprise Agent Platformではエージェントが自動的にレジストリへ登録される仕組みが用意されており、プロキシのような役割を果たすことでエージェントの動きをコントロールできるようになっていました。
ルールベースで制御するのではなく、別のモデルによって制御するというアプローチが取られており、この機能を活用することで、ポリシーに反する挙動を示すAIエージェントを遮断できるとのことでした。
- Wizとの統合
セッション後半ではWizとの統合について紹介されました。
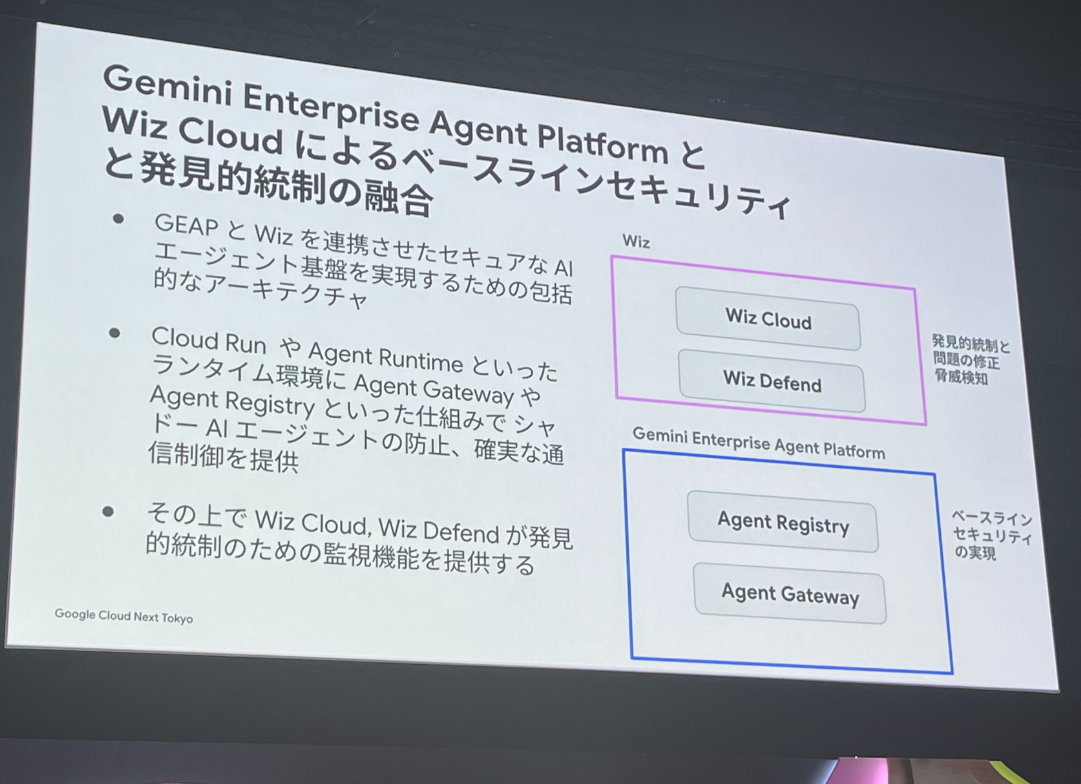
Security Command Centerも脆弱性検出の機能を持っていますが、Wizはマルチクラウドに対応している点が強みで、両方を組み合わせることでより高精度な対策が実現できるとのことです。
Wizによって人間では見つけられなかった脆弱性が発見された事例も紹介され、最も早いケースでは脆弱性の公開からわずか1時間後に攻撃が開始されたというお話もありました。
守る側も、もはや人間が見つけるスピード感では対応が追いつかないところまで来ているという危機感が伝わってきました。
- 脆弱性対応における優先順位
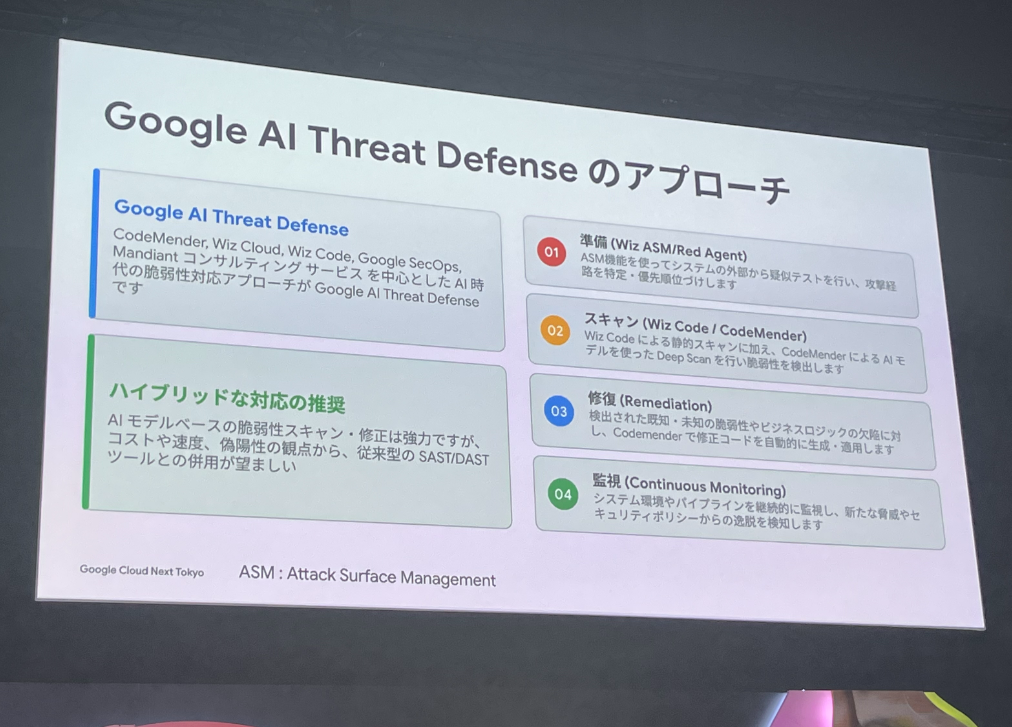
未知の脆弱性が存在しないようにするためのGoogleのサービスも紹介されましたが、その中で準備・検知・対応のうち、王道である検知・対応よりも、準備の部分が最も重要だという話が印象的でした。
全てをAIでスキャンするのはコストがかかるため、本来スキャンすべき対象を絞ることが大切であり、従来型のスキャン手法を併用することも有効な選択肢とのことです。
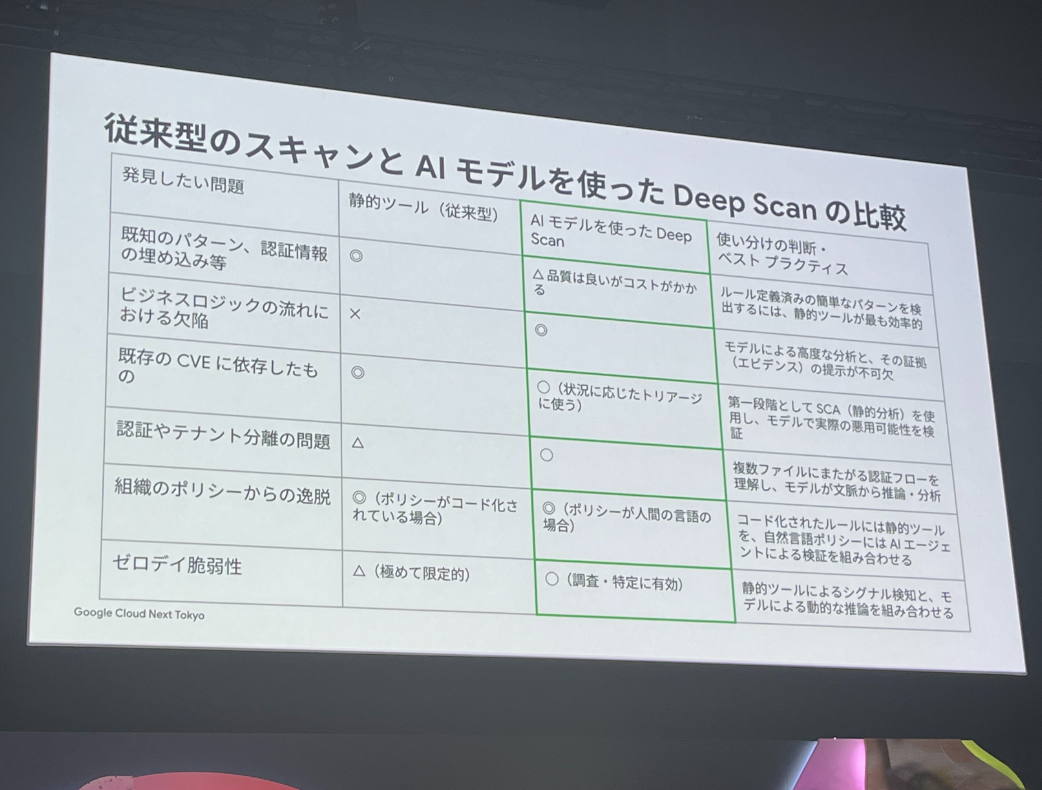
実際、AIによるスキャンでは、誤検知や不正確な結果が一定程度含まれる可能性もあるため、AI一辺倒にしない姿勢が重要だと感じました。
- CodeMenderについて
基調講演でも紹介されていたCodeMenderについても触れられており、ここでもWizが連携していました。
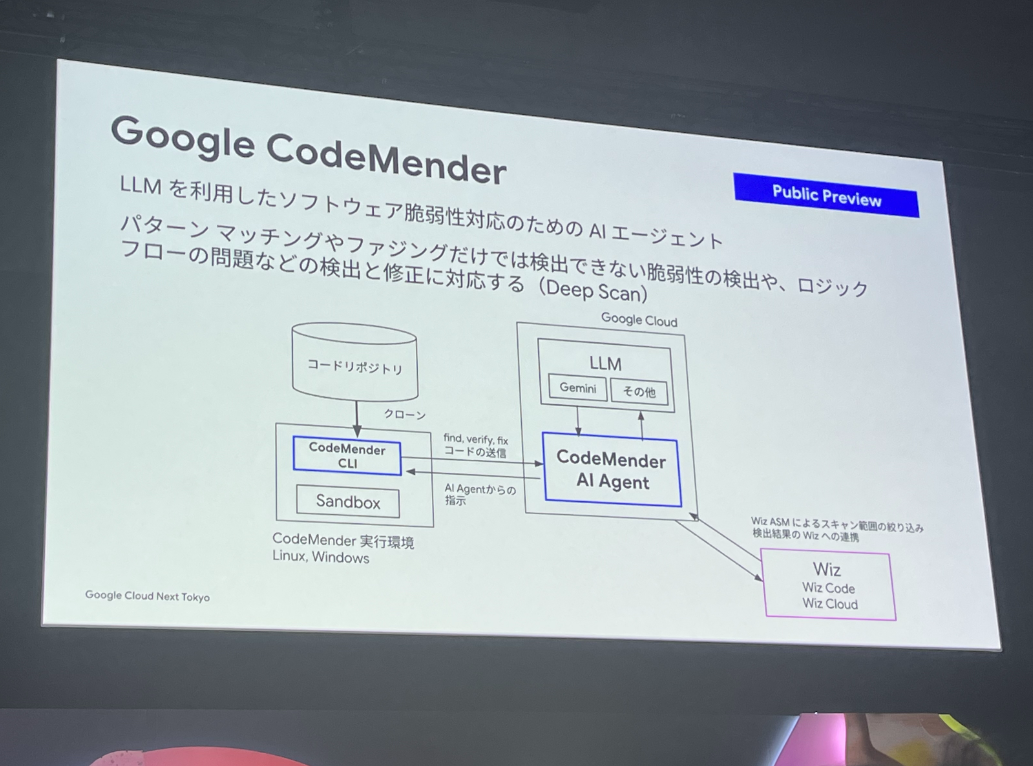
スキャンのコストを下げられるメリットがあり、コマンドライン上からスキャンが可能でコードの脆弱性を教えてくれます。
例えば、攻撃を工夫すると管理者権限が付与されてしまう状態であることを具体的に指摘し、修正案まで提示。さらにその修正によって新たな脆弱性が発生していないかも確認できる点がとても実用的でした。
セッション②:実録!AI が変えるサイバー空間における攻撃と防御の最前線
侵害調査とレッドチームの第一線で活動するMandiantのエキスパートが登壇し、攻撃者による最新のAI悪用手口と、防御側のリアルなAI活用実態を、実際の侵害事例をベースに紹介するセッションでした。
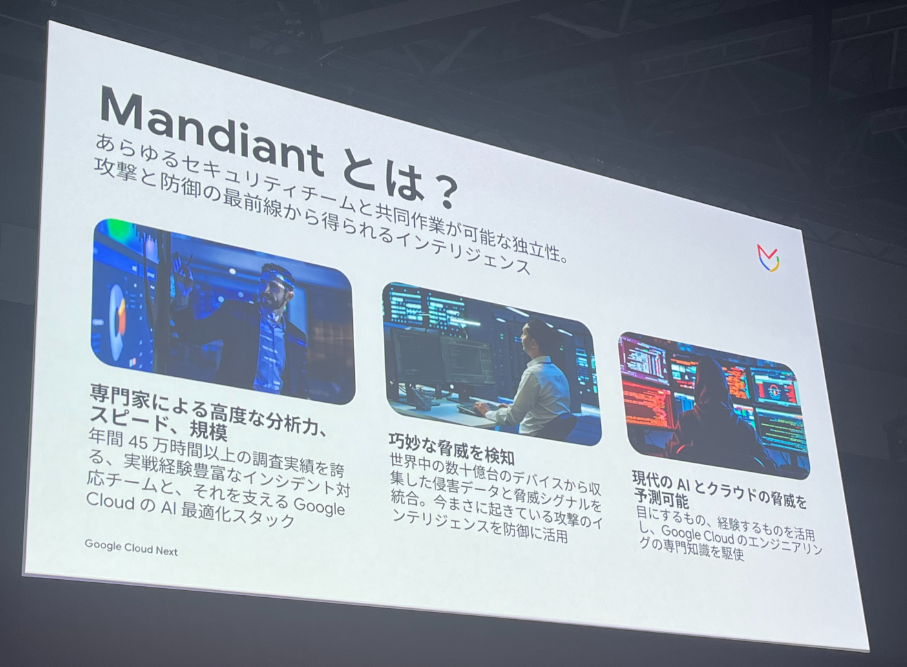
Mandiantの方々のお話を直接聞ける貴重な機会でした!
- 攻撃検証側のAI活用
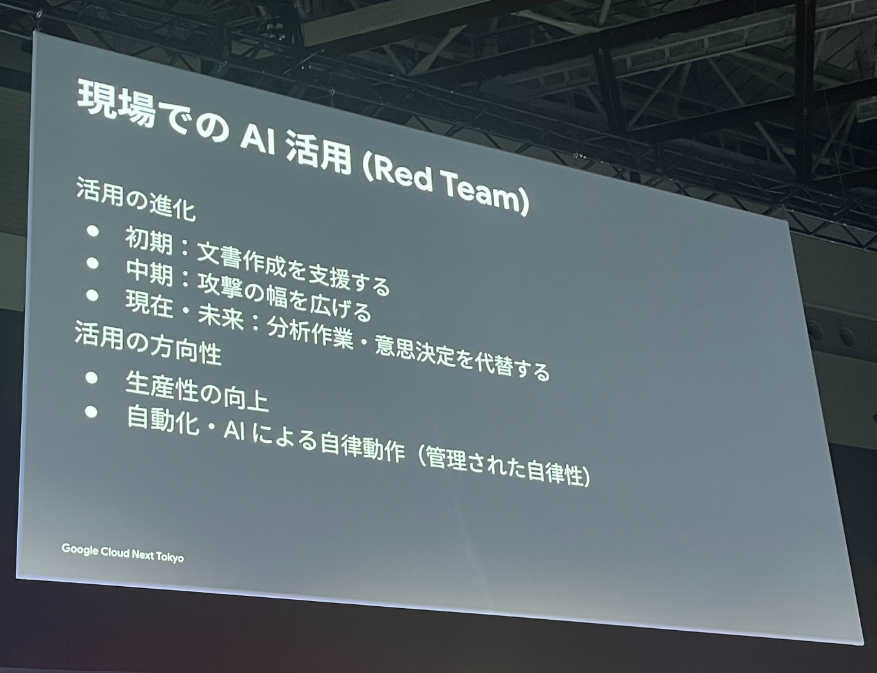
攻撃検証を行っているレッドチームでのAI活用は、初めは文書作成の補助的な使い方でしたが、その後画像生成なども活用するようになったとのことです。
架空の人物を作ってソーシャルエンジニアリングを行う際、以前は人間が頑張って作成していましたが、AIの活用によって効率化できるようになりました。
また、ボイスクローニングによって人の声を真似てなりすます精度もかなり上がってきているそうです。
バイブコーディングも2025年頃から使いやすくなり、攻撃用のツールを使い捨てのような感覚で作成して攻撃するといった使われ方も出てきているとのことでした。
これまでは人間側から指示を出してAIの生産性を活用していましたが、現在では蓄積された攻撃パターンのデータをもとに、AIが次に何をすべきかをアドバイスしてくれる段階まで進んでいるとのことです。
『自分より少し賢い後輩がいるような感覚』と表現されていました。
ただし、AIが自律的に攻撃そのものを考えて実行することはしていないとのことです。
万が一、対象外のシステムや利用者を誤って攻撃してしまう可能性があるため、最終的な判断は必ず人間が行っているそうです。
一方で、AIを組み込んだランサムウェアも既に登場しており、高性能AIモデルであるフロンティアAIが自律的に攻撃する未来についても話題として避けられない状況にあるとのことでした。
脆弱性の解決策を求める作業はAIと非常に相性が良く、マルウェア解析の領域でも活用が進んでいます。
リバースエンジニアが行っていた高度な作業がAIによって効率化されており、マーケティング的な注目度は低いものの、着実に成果を上げている分野とのことでした!
- 防御側のAI活用
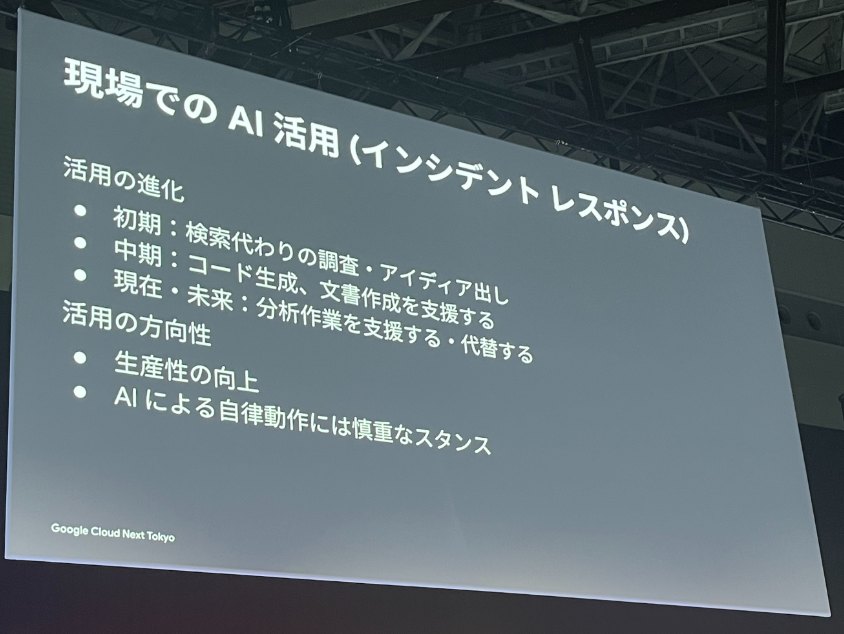
防御側でも生産性の向上に貢献しています。初めはチャットボット的な調べ物の際に使われていましたが、コード生成の場面でも活用されるようになりました。
大量のログ解析を行う際、複雑なSQLクエリの組み立てをAIが支援してくれることで、分析効率が大きく向上しているとのことです。
分析の初期段階をAIプログラムに任せる段階まで進んでおり、その完成度は新人が入ってきて5〜7割程度のクオリティという感覚に近く、そこから人間が介入することで全体の効率が大きく上がっているそうです。
ただし、コンサルティングという業務特性上、発言には責任が伴うため、AIに任せきりにはせず、線引きを明確にしているという話がありました。
実際の攻撃者は最終判断をAIに委ねているケースがある一方、防御側は人間による最終判断を行っている、という非対称性がある点はとても考えさせられました。
- 変わったこと、変わらないこと
攻撃側では、生産性の向上に加え、脆弱性発見の自動化や侵入後の時間短縮が進んでいます。
ソースコードを入手できれば様々な攻撃パターンを作成できてしまうため、従来はActive Directory周りを固めれば良いというお決まりのパターンがありましたが、ソースコードの脆弱性経由で侵入されるケースが増え、対策として考慮すべき範囲が広がっているとのことでした。
ソースコード管理や脆弱性対応の部分は、環境によっては対策が薄くなっている可能性があるという指摘もありました。
一方で、AIが今後どれだけ発展しても利用者が守るべきものは変わらないという点も挙げられていました。
個人情報やデータを守るという前提は変わらず、結局はアクセス制御が非常に重要な部分になってくるとのことです。
防御側においては、準備・検知・対応のサイクルが重要であることに変わりはなく、AIが全てを未然に防いでくれる未来はまだ来ていないという話がありました。
自律型AIエージェントが今後発展したとしても、100%任せられるようになるのは難しく、インシデントが発生した際の責任の所在をどうするかといった課題も残っているとのことです。
情報をキャッチアップし続け、組織にどう適用していくかを継続的に考えることが重要であることが改めて理解できました。
セッション③:AI エージェントによる自律型防御と次世代セキュリティ運用の未来
AIを悪用して攻撃スピードを加速させる攻撃者に対し、従来の防御体制では対抗できません。
Google Security OperationsのAIエージェントを活用し、セキュリティ運用を自律型Security Operation Center(以下、SOC)へ進化させる方法が紹介されました。
- 急激に変化するセキュリティ環境
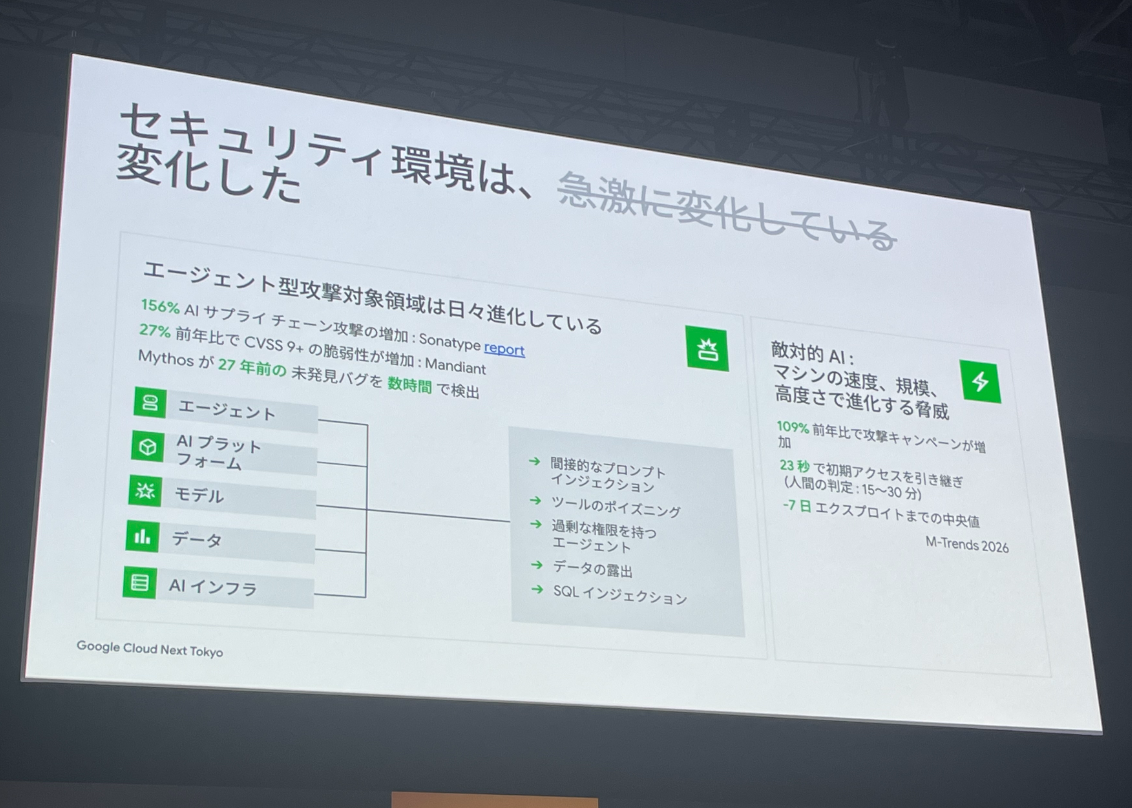
セキュリティ環境は急激に変化しているのではなく既に変化したという表現をしておりました。
AIサプライチェーン攻撃が増加しており、今後さらに増えていくこと、CVSSスコア9以上の緊急性の高い脆弱性も増加傾向にあることが紹介されました。
高性能AIモデルであるフロンティアAIの影響によって未知の脆弱性がさらに発生しやすくなっており、攻撃の量と種類が増加している状況です。
守る側についても、敵対的AIの高度化が進んでいます。
認証を突破するチーム、特権アカウントを奪うチームなど、それぞれ強みを持った攻撃チームが連携し、役割を切り替えるスピードはわずか23秒とのことで速さに驚きました。
さらに、脆弱性が世に公開される7日前の段階から既に攻撃が発生しているケースもあるという話もありました。
- SOC運用の限界とAI活用の必要性
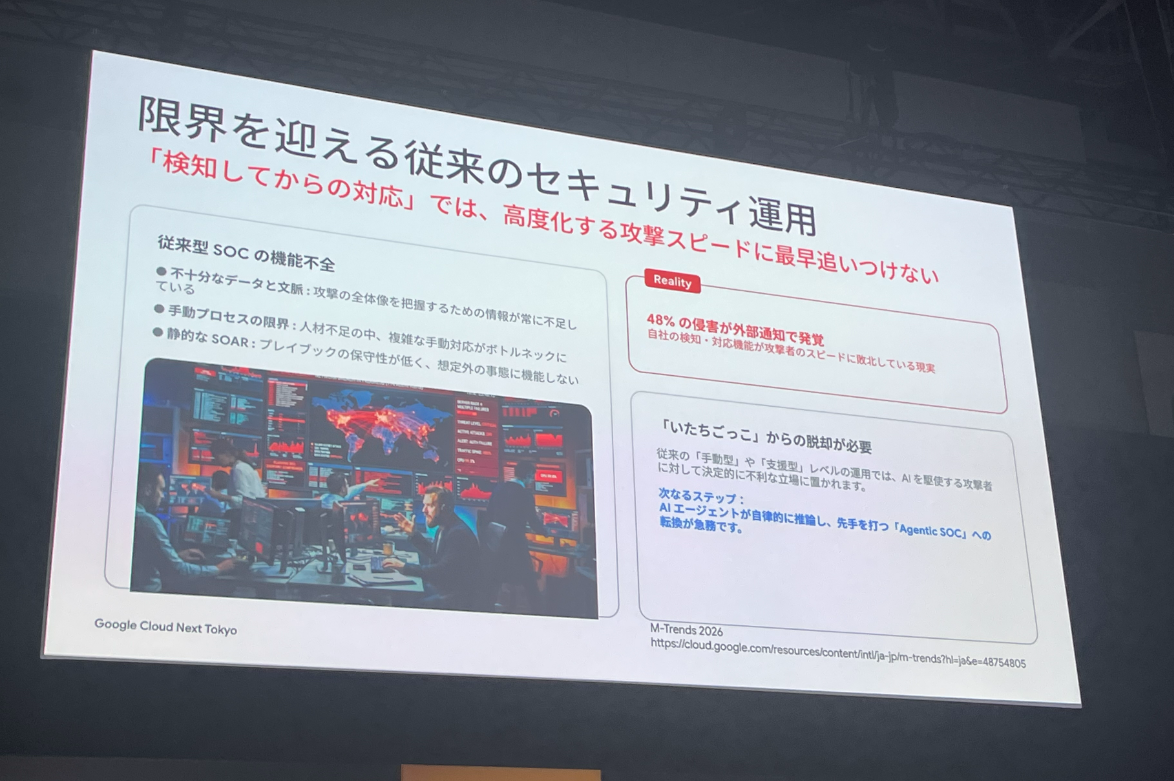
従来のSOC運用は、人間だけでは限界を迎えているという指摘がありました。
データが分断されていること、ダッシュボードやチームがそれぞれ異なることが要因として挙げられ、データは1箇所にまとめた方が安全であるとのことです。
実際に48%の侵害が外部からの通知で発覚しているという現実も紹介されており、内部での検知力を向上させることが重要になってきます。
- AI活用の3つの型
AIエージェントの活用スタイルとして、以下の3つが整理されていました。
| タイプ | 内容 |
|---|---|
| 支援型 | コパイロットのように、なぜ検知したのかを教えてくれる形 |
| 自律型 | AIが完全に自動化して対応する形 |
| ヒューマン・オン・ザ・ループ | 人間が監督の立ち位置に立つ形 |
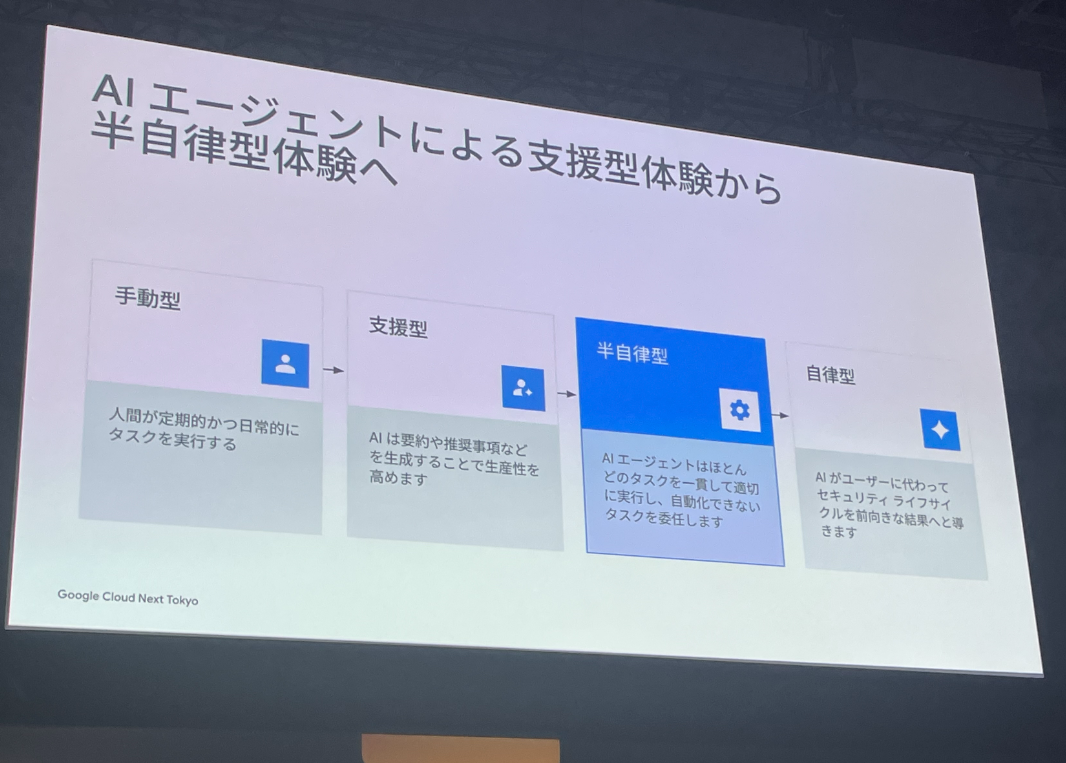
今回紹介された内容はこの中間にあたる半自律型で、AIが調査した内容を人間が整理し、指示をして対応するという運用スタイルでした。
- Googleのセキュリティエージェント
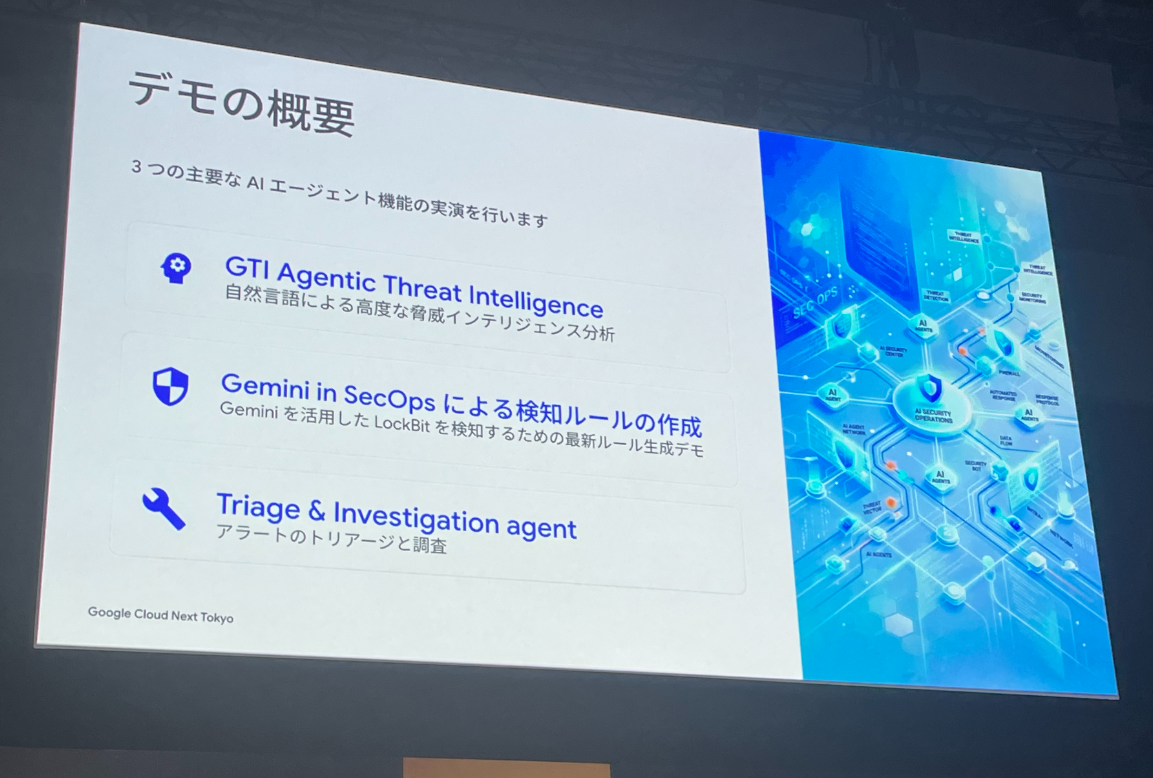
デモでは出力結果をGeminiに渡すことで内容をわかりやすいレポートにまとめてもらえる機能や、検知ルールの作成が簡単に実施できる様子が紹介されました。
SOCのL1、L2にあたる初期対応をGeminiが行い、その裏側にはMandiantの知見が活かされているとのことでとても頼もしい構成だと感じました。
具体例として、20個のアラートを1つの内容に要約し対応の切り分けを支援してくれる機能も紹介されました。
アラート対応の調査の進め方をサポートしてくれることで切り分け作業がかなり楽になりそうです。
セッションの最後には、今後実装予定のエージェントや独自の機能を構築できる拡張性についても紹介があり、AIエージェントによるセキュリティ運用の可能性の広がりを強く感じるセッションでした。
所感、まとめ
Google Cloud Next Tokyo '26のセッションレポートは以上になります。今年もとても学びの多いイベントとなりました。
今回はセキュリティ関連のセッションを中心に参加しましたが、AIエージェントの活用が進むほど、セキュリティの重要性も高まっていることを感じました。
攻撃側もAIを活用することで生産性を上げており、防御側もそれに対抗するためにAIを活用せざるを得ない状況になっているという構造が印象に残っています。
特にMandiantのセッションで語られていた変わったこと、変わらないことの整理はとても共感できました。
攻撃のスピードや手法は大きく変化していますが、守るべきものやアクセス制御の重要性といった本質的な部分は変わらないという視点は、日々の業務でも忘れずに持っておきたい考え方でした。
また、Gemini Enterprise Agent PlatformやSecurity Command CenterのAI Protection機能、Wizとの統合など、Google Cloud側の防御体制も着実に進化していることを実感できました。
半自律型のSOC運用など、人間とAIの役割分担を意識した設計思想も実践的で今後の業務にも取り入れていきたいですね。
来年のGoogle Cloud Next Tokyoも参加し、AIエージェントとセキュリティの関係がさらにどう進化しているのか、引き続きキャッチアップしていきます!
